




PE-sieve
2 likes
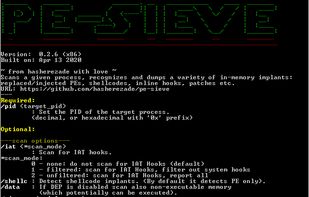
PE-sieve scans a given process, searching for the modules containing in-memory code modifications. When found, it dumps the modified PE. Detects inline hooks, hollowed processes, Process Doppelgänging etc. Can be used for unpacking malware.

Cost / License
- Free
- Open Source (BSD-2-Clause)
Application type
 EU
Since
- Since 2018
Updated
- Updated Nov 2026
Releases
- No releases last yearNone last year

Features
Highlights All activities
PE-sieve News & Activities
Recent activities
 Paul added PE-sieve as alternative to PyMemoryEditor
Developed by
 hasherezade
Licensing
Open Source (BSD-2-Clause) and Free product.Written in
Alternatives
2 alternatives listedBadge
Get an embeddable badge for PE-sieveSupported Languages
AlternativeTo Categories
OS & Utilities, DevelopmentGitHub repository
- 3,945 Stars
- 492 Forks
- 7 Open Issues
- Updated
No comments or reviews, maybe you want to be first?